
Mengapa Pensijilan ISO 27001 Gagal Tanpa Pemantauan Keselamatan Berterusan
29 Jul 2026 · by Faiq · 4 min bacaan
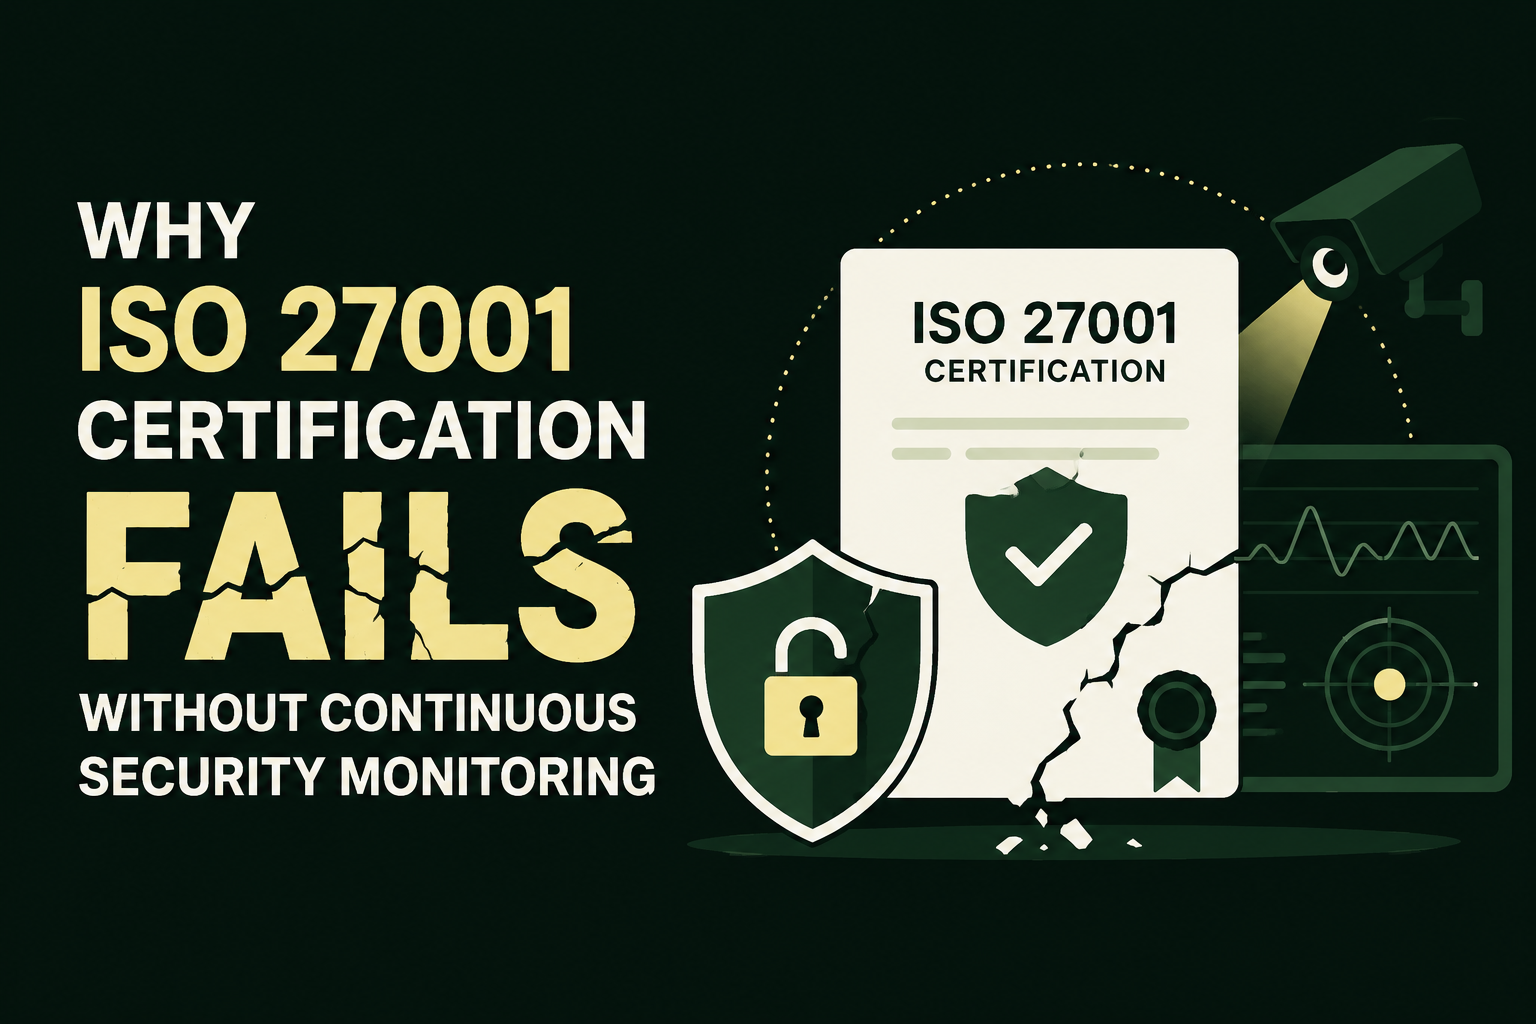
Kenapa Pensijilan ISO 27001 Gagal Tanpa Pemantauan Keselamatan Berterusan
Sorotan Utama (TL;DR)
- ISO/IEC 27001 adalah piawaian antarabangsa untuk menubuhkan, melaksanakan, mengekalkan dan sentiasa menambah baik Sistem Pengurusan Keselamatan Maklumat (ISMS).
- Pensijilan ISO 27001 menunjukkan bahawa ISMS sesebuah organisasi mematuhi keperluan piawaian, tetapi ia tidak menjamin perlindungan daripada serangan siber.
- Ancaman siber sentiasa berkembang, menjadikan pemantauan dan pengurusan risiko berterusan sangat penting.
- Pemantauan keselamatan berterusan membantu organisasi mengesan aktiviti mencurigakan, menilai keberkesanan kawalan keselamatan dan bertindak balas terhadap insiden dengan lebih cepat.
- Menggabungkan ISO 27001 dengan pemantauan keselamatan berterusan mewujudkan program keselamatan siber yang lebih kukuh dan berdaya tahan.
Mencapai pensijilan ISO/IEC 27001 adalah pencapaian penting bagi mana-mana organisasi.
Ia menunjukkan bahawa organisasi tersebut telah melaksanakan Sistem Pengurusan Keselamatan Maklumat (ISMS) berdasarkan amalan terbaik yang diiktiraf di peringkat antarabangsa untuk menguruskan risiko keselamatan maklumat.
Ramai pelanggan, rakan kongsi perniagaan dan pengawal selia melihat pensijilan ISO 27001 sebagai bukti program keselamatan yang matang.
Walau bagaimanapun, satu salah faham yang biasa masih wujud.
Pensijilan ISO 27001 tidak bermakna organisasi tidak boleh diceroboh.
Ancaman siber terus berkembang setiap hari, dan mengekalkan keselamatan memerlukan keterlihatan operasi berterusan lama selepas audit pensijilan selesai.
Apa Sebenarnya yang Disahkan oleh ISO 27001
ISO/IEC 27001 adalah piawaian sistem pengurusan, bukan jaminan bahawa setiap ancaman siber telah dihapuskan.
Pensijilan menunjukkan bahawa sesebuah organisasi telah menubuhkan, melaksanakan, mengekalkan dan sentiasa menambah baik Sistem Pengurusan Keselamatan Maklumat mengikut keperluan ISO/IEC 27001.
Piawaian ini menumpukan kepada tadbir urus, pengurusan risiko, proses yang didokumenkan, audit dalaman, semakan pengurusan dan penambahbaikan berterusan dan bukannya mengesahkan bahawa sesebuah organisasi kebal terhadap serangan siber.
Ancaman Siber Tidak Berhenti Selepas Pensijilan
Lanskap keselamatan siber sentiasa berubah.
Kerentanan perisian baharu didedahkan secara berkala, kempen phishing sentiasa berkembang, penyerang mengguna pakai teknik baharu dan organisasi kerap memperkenalkan sistem dan perkhidmatan cloud baharu.
Kawalan keselamatan yang sesuai semasa pensijilan mungkin memerlukan pelarasan apabila operasi perniagaan dan risiko siber berubah.
Atas sebab ini, ISO 27001 menggalakkan penambahbaikan berterusan ISMS dan bukannya menganggap pensijilan sebagai penamat perjalanan keselamatan.
Mengapa Pemantauan Keselamatan Berterusan Penting
Pemantauan keselamatan berterusan menyediakan keterlihatan berterusan ke dalam persekitaran keselamatan sesebuah organisasi.
Dengan mengumpul dan menganalisis peristiwa keselamatan daripada endpoint, identiti, platform cloud, server dan rangkaian, organisasi boleh mengenal pasti aktiviti mencurigakan dan bertindak balas dengan lebih cepat apabila insiden keselamatan berlaku.
Pemantauan berterusan juga membantu organisasi menilai sama ada kawalan keselamatan terus beroperasi dengan berkesan apabila persekitaran mereka berkembang.
| Objektif ISO 27001 | Bagaimana Pemantauan Berterusan Menyokongnya |
|---|---|
| Pengurusan Risiko | Menyediakan keterlihatan terhadap ancaman yang muncul yang mungkin memerlukan penilaian risiko yang dikemas kini. |
| Pengurusan Insiden | Membantu mengesan dan menyiasat potensi insiden keselamatan dengan lebih cepat. |
| Penilaian Prestasi | Menyediakan bukti operasi untuk membantu menilai sama ada kawalan keselamatan kekal berkesan. |
| Penambahbaikan Berterusan | Menyokong penambahbaikan berterusan berdasarkan penemuan operasi dan perubahan risiko. |
Pensijilan Adalah Berkala. Ancaman Adalah Berterusan.
Audit pensijilan berlaku pada selang masa yang dijadualkan.
Penjenayah siber tidak beroperasi mengikut jadual audit.
Penyerang sentiasa mencari sistem yang terdedah, kelayakan yang terjejas dan perkhidmatan yang terdedah tanpa mengira bila sesebuah organisasi disahkan.
Pemantauan keselamatan berterusan membantu organisasi mengekalkan kesedaran antara audit dengan mengenal pasti tingkah laku luar biasa yang mungkin memerlukan siasatan.
ISO 27001 Adalah Salah Satu Bahagian Program Keselamatan yang Kukuh
ISO 27001 menyediakan rangka kerja yang sangat baik untuk menguruskan keselamatan maklumat, tetapi tadbir urus sahaja tidak mencukupi untuk mempertahankan diri daripada ancaman siber moden.
Kebanyakan organisasi melengkapkan ISMS mereka dengan keupayaan keselamatan operasi seperti perlindungan endpoint, pengurusan kerentanan, keselamatan identiti, latihan kesedaran pekerja, backup selamat, perancangan tindak balas insiden dan pemantauan keselamatan berterusan.
Bersama-sama, keupayaan ini membantu organisasi menguruskan risiko sambil menyokong prinsip penambahbaikan berterusan yang ditetapkan oleh ISO/IEC 27001.
Pemantauan Berterusan Mengukuhkan Pematuhan
Pemantauan berterusan tidak seharusnya dilihat sebagai pengganti ISO 27001.
Sebaliknya, ia mengukuhkan keupayaan organisasi untuk mengendalikan Sistem Pengurusan Keselamatan Maklumatnya dengan berkesan dengan menyediakan keterlihatan tepat pada masanya ke dalam peristiwa keselamatan dan menyokong keputusan pengurusan risiko yang bermaklumat.
Organisasi yang sentiasa memantau persekitaran mereka secara amnya lebih bersedia untuk mengesan insiden keselamatan, menilai keberkesanan kawalan dan bertindak balas terhadap ancaman yang berkembang.
Pemikiran Akhir
Pensijilan ISO/IEC 27001 adalah pencapaian penting yang menunjukkan komitmen organisasi terhadap pengurusan keselamatan maklumat.
Walau bagaimanapun, pensijilan sahaja tidak menghalang serangan siber.
Mengekalkan keselamatan memerlukan penilaian risiko berterusan, kewaspadaan operasi yang berterusan dan keupayaan untuk mengesan dan bertindak balas terhadap ancaman apabila ia muncul.
Dengan menggabungkan ISO 27001 dengan pemantauan keselamatan berterusan, organisasi boleh mengukuhkan postur keselamatan siber keseluruhan mereka sambil menyokong objektif penambahbaikan berterusan Sistem Pengurusan Keselamatan Maklumat mereka.
Bagaimana HyperDEF Boleh Membantu
Di HyperDEF, kami percaya pematuhan harus menjadi asas keselamatan siber, bukan garisan penamat.
Cybersecurity Health Check kami membantu organisasi mengenal pasti jurang keselamatan, manakala perkhidmatan Managed Detection & Response (MDR) kami menyediakan pemantauan berterusan untuk meningkatkan pengesanan ancaman dan menyokong tindak balas insiden yang lebih cepat.
Pematuhan menunjukkan komitmen anda terhadap keselamatan. Pemantauan berterusan membantu anda mengekalkannya.
Related Articles
How secure is your business right now?
Find out in 10 minutes. Our free Cybersecurity Health Check gives you a clear, plain-English risk score with AI-powered insights: no jargon, no obligation.